Das Wichtigste in Kürze
- Die meisten KI-Agenten im Unternehmen (Kundenservice, Dokumentenverarbeitung, interne Assistenten) sind nicht hochriskant; Ihre Pflichten heute sind die KI-Kompetenz nach Artikel 4 und, sobald ein System mit Menschen spricht, der Hinweis nach Artikel 50.
- Die Transparenzpflicht nach Artikel 50 gilt seit dem 2. August 2026: Ein Chatbot oder Voice-Agent muss Menschen spätestens bei der ersten Interaktion mitteilen, dass sie es mit KI zu tun haben.
- Der KI-Omnibus, Verordnung (EU) 2026/1744, ist beschlossen und seit dem 27. Juli 2026 in Kraft: Die Hochrisiko-Pflichten für Personalwesen, Kreditwürdigkeitsprüfung und andere Fälle aus Anhang III gelten jetzt ab dem 2. Dezember 2027.
- Agenten, die Lebensläufe sichten, Bewerber reihen oder Beschäftigte bewerten, sind nach Anhang III hochriskant, und Emotionserkennung am Arbeitsplatz ist seit Februar 2025 verboten.
- Die KI-Verordnung tritt neben die DSGVO, nicht an ihre Stelle: Sie brauchen weiterhin eine Rechtsgrundlage, einen Auftragsverarbeitungsvertrag und bei Personal- oder Scoring-Anwendungen meist eine DSFA.
Allgemeine Informationen, keine Rechts- oder Steuerberatung. Gesetze und Fristen ändern sich: Prüfen Sie die Quellen und fragen Sie Ihre Anwältin, Ihren Anwalt oder Ihre Steuerberatung, bevor Sie handeln.
Setzt Ihr Unternehmen KI-Agenten oder Chatbots auf Basis fremder Modelle ein, behandelt die EU-KI-Verordnung (AI Act) Sie in erster Linie als Betreiber. Für typische Agenten im Unternehmen gelten heute schon zwei Pflichten: KI-Kompetenz für die Menschen, die damit arbeiten (Artikel 4, seit dem 2. Februar 2025), und für alles, was mit Kunden oder Beschäftigten spricht, ein klarer Hinweis, dass sie es mit KI zu tun haben (Artikel 50, seit dem 2. August 2026). Agenten in Recruiting, Leistungsbeurteilung oder Kreditwürdigkeitsprüfung sind hochriskant. Diese Pflichten hat der Omnibus jedoch verschoben, sie beginnen jetzt am 2. Dezember 2027.
Dieser Leitfaden richtet sich an Inhaber, COOs und IT-Leitungen, die Agenten einführen, nicht Modelle trainieren. Er klärt, welche Rolle Sie haben, wo gängige Agenten einzuordnen sind, was sich im Juli 2026 geändert hat und was Sie dokumentieren sollten, bevor Ihr erster Agent live geht.
Anbieter oder Betreiber: welche Rolle Sie haben
Die KI-Verordnung verteilt Pflichten nach Rollen. Ein Anbieter entwickelt ein KI-System oder lässt es entwickeln und bringt es unter eigenem Namen in Verkehr oder in Betrieb (Artikel 3 Nr. 3). Ein Betreiber verwendet ein KI-System in eigener Verantwortung im beruflichen Kontext (Artikel 3 Nr. 4). Der Modellhersteller ist Anbieter des KI-Modells mit allgemeinem Verwendungszweck; die Pflichten für solche Modelle gelten seit dem 2. August 2025 und treffen nicht Sie.
Die Grauzone ist der Agent selbst. Kaufen Sie ein fertiges Produkt, etwa ein Helpdesk-Tool mit eingebautem Assistenten, sind Sie dessen Betreiber. Bauen Sie oder eine Agentur einen Agenten auf einer Modell-API und betreiben ihn unter Ihrer eigenen Marke, sind Sie in der Regel Anbieter dieses KI-Systems und zugleich sein Betreiber. Für einen Chatbot im Kundenkontakt spielt das praktisch kaum eine Rolle, denn die Hinweispflicht trifft denjenigen, der das System baut, und das sind in beiden Fällen Sie.
Die Risikoklassen und wo typische KI-Agenten stehen
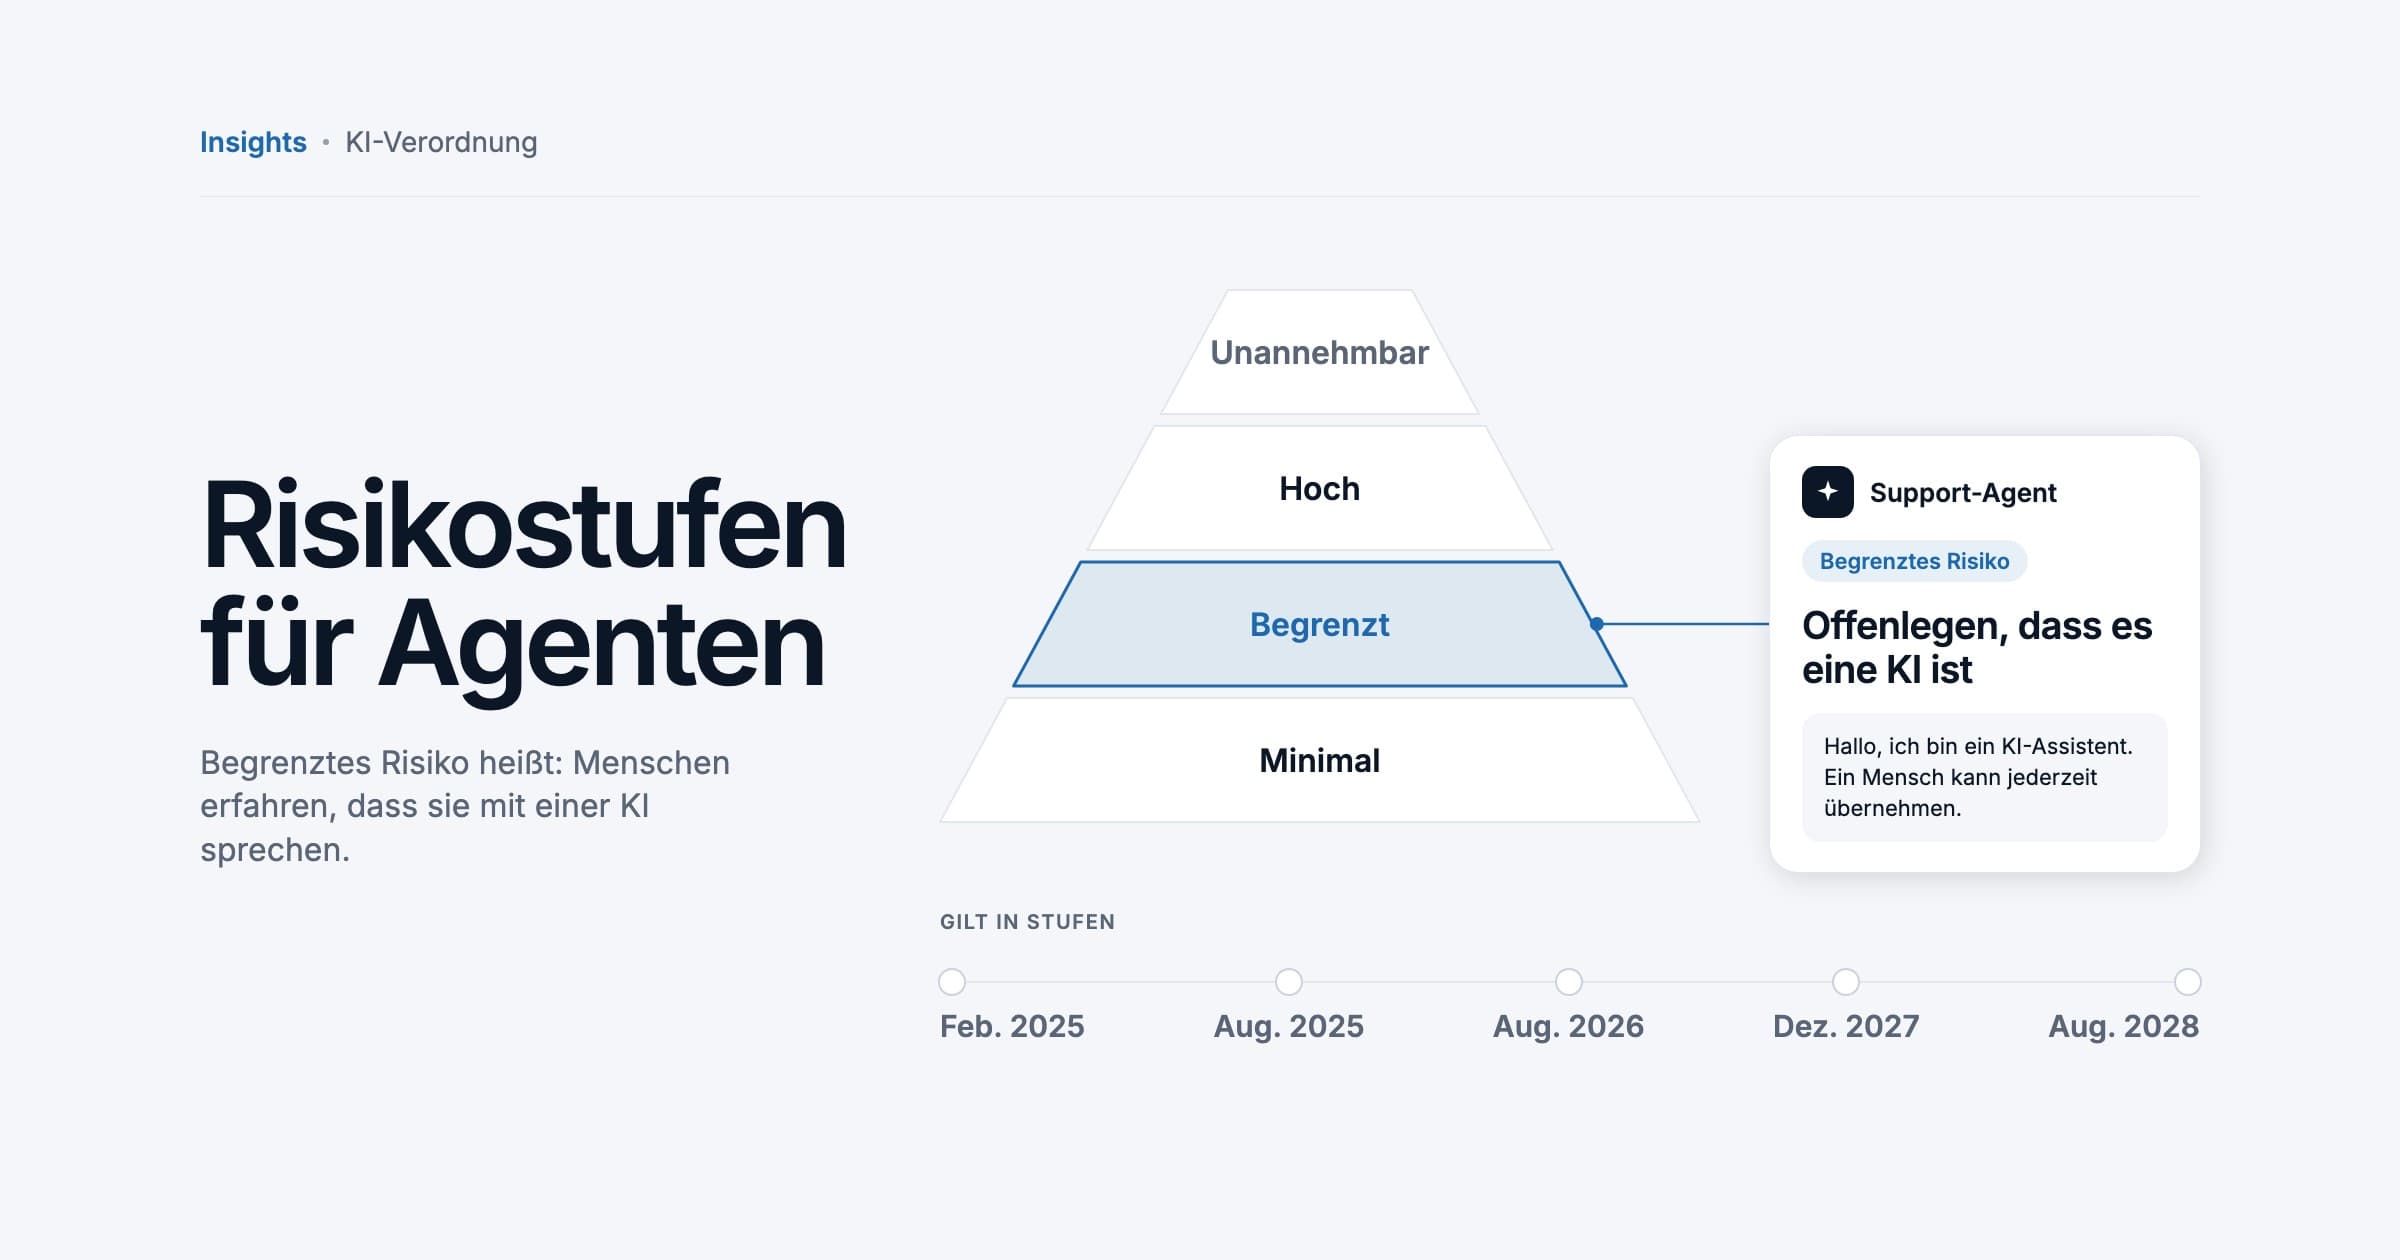
Eine eigene Kategorie für Agenten kennt die Verordnung nicht. Entscheidend ist der Zweck, für den ein Agent eingesetzt wird, nicht ob er chattet, Werkzeuge aufruft oder selbstständig handelt. Es gibt vier Stufen: verbotene Praktiken (Artikel 5), Hochrisiko-Systeme (Artikel 6 mit den Anhängen I und III), Systeme mit Transparenzpflichten (Artikel 50) und alles Übrige, für das nur die allgemeine Pflicht zur KI-Kompetenz gilt.
| Agent oder Anwendungsfall | Typische Einstufung | Was das für Sie bedeutet |
|---|---|---|
| Chatbot oder Voice-Agent im Kundenservice | Transparenz (Artikel 50) | KI bei der ersten Interaktion offenlegen; KI-Kompetenz für das betreuende Team |
| Dokumentenverarbeitung: Rechnungen, Verträge, Schadenseingang | Minimales Risiko | KI-Kompetenz; DSGVO wie gewohnt |
| Interner Wissensassistent oder Copilot | Minimales Risiko | KI-Kompetenz; Zugriffsrechte und Datenschutz |
| Sichtung von Lebensläufen, Reihung von Bewerbern, gezielte Stellenanzeigen | Hochrisiko (Anhang III Nr. 4 Buchst. a) | Betreiberpflichten nach Artikel 26 ab dem 2. Dezember 2027 |
| Aufgabenzuweisung, Leistungsüberwachung oder Beförderungsentscheidungen über Beschäftigte | Hochrisiko (Anhang III Nr. 4 Buchst. b) | Wie oben, zusätzlich Information von Beschäftigten und Betriebsrat |
| Kreditwürdigkeit natürlicher Personen; Preisgestaltung in Lebens- und Krankenversicherung | Hochrisiko (Anhang III Nr. 5 Buchst. b und c) | Pflichten nach Artikel 26 und eine Grundrechte-Folgenabschätzung |
| Emotionserkennung bei Beschäftigten, etwa im Callcenter | Verboten (Artikel 5 Abs. 1 Buchst. f) | Seit dem 2. Februar 2025 untersagt, außer aus medizinischen oder Sicherheitsgründen |
Zwei Details werden oft übersehen. Erstens erlaubt Artikel 6 Abs. 3, dass manche Systeme aus Anhang III nicht als hochriskant gelten, wenn sie nur eine eng gefasste Verfahrens- oder Vorbereitungsaufgabe erfüllen. Das gilt aber nie, wenn das System natürliche Personen profiliert, und die Reihung von Bewerbern ist Profiling. Zweitens ist die Betrugserkennung ausdrücklich von der Kategorie Kreditwürdigkeit ausgenommen: Ein Zahlungsagent, der verdächtige Transaktionen markiert, ist aus diesem Grund nicht hochriskant.
Der Zeitplan und was der Omnibus geändert hat
Am 19. November 2025 schlug die Europäische Kommission einen Digital Omnibus zur KI vor, um die KI-Verordnung zu vereinfachen und die Hochrisiko-Regeln zu verschieben, weil die harmonisierten Normen nicht fertig waren. Parlament und Rat einigten sich im Mai 2026 politisch und ersetzten den flexiblen Auslöser der Kommission durch feste Termine. Der Text wurde als Verordnung (EU) 2026/1744 angenommen, am 24. Juli 2026 im Amtsblatt veröffentlicht und ist seit dem 27. Juli 2026 in Kraft. Er ist geltendes Recht, kein Vorschlag.
| Datum | Was gilt | Stand heute |
|---|---|---|
| 2. Februar 2025 | Verbotene Praktiken (Artikel 5) und KI-Kompetenz (Artikel 4) | In Kraft; Artikel 4 durch den Omnibus neu gefasst |
| 2. August 2025 | Pflichten für KI-Modelle mit allgemeinem Verwendungszweck, Governance, Sanktionen | In Kraft |
| 2. August 2026 | Transparenz nach Artikel 50; allgemeine Geltung der Verordnung | In Kraft; ursprünglicher Hochrisiko-Termin verschoben |
| 2. Dezember 2026 | Maschinenlesbare Kennzeichnung (Artikel 50 Abs. 2) für bereits angebotene generative Systeme; neue Verbote für Nacktbild-Generierung und Missbrauchsdarstellungen | Steht bevor |
| 2. August 2027 | Ursprünglich: Hochrisiko-Systeme in regulierten Produkten (Anhang I) | Verschoben auf den 2. August 2028 |
| 2. Dezember 2027 | Hochrisiko-Systeme nach Anhang III: Personalwesen, Kredit, Bildung, grundlegende Dienste | Neuer Termin durch den Omnibus |
| 2. August 2028 | Hochrisiko-Systeme in regulierten Produkten (Anhang I) | Neuer Termin durch den Omnibus |
Ebenso wichtig ist, was der Omnibus nicht getan hat. Er hat den Termin für die Transparenzpflichten nach Artikel 50 nicht angetastet, keine Hochrisiko-Pflicht gestrichen (nur die Termine verschoben) und die KI-Kompetenz als Pflicht für Anbieter und Betreiber beibehalten, wenn auch weicher formuliert. Verwechseln Sie ihn nicht mit dem separaten Omnibus-Vorschlag zur Änderung der DSGVO: Dieser steckt bei Redaktionsschluss noch im Gesetzgebungsverfahren. Planen Sie also mit der DSGVO in ihrer geltenden Fassung.
Transparenzpflicht für Chatbots nach Artikel 50
Artikel 50 Abs. 1 ist die Regel, die jeder Agent im Kundenkontakt erfüllen muss. Sie gilt seit dem 2. August 2026. Verstöße können nach Artikel 99 Abs. 4 bis zu 15 Mio. EUR oder 3 % des weltweiten Jahresumsatzes kosten, je nachdem, welcher Betrag höher ist (bei KMU: welcher niedriger ist).
Die Anbieter stellen sicher, dass KI-Systeme, die für die direkte Interaktion mit natürlichen Personen bestimmt sind, so konzipiert und entwickelt werden, dass die betreffenden natürlichen Personen informiert werden, dass sie mit einem KI-System interagieren, es sei denn, dies ist aus Sicht einer angemessen informierten, aufmerksamen und verständigen natürlichen Person aufgrund der Umstände und des Kontexts der Nutzung offensichtlich.
Die Leitlinien der Kommission zu Artikel 50, angenommen am 20. Juli 2026, machen das konkret. Die Ausnahme für „offensichtliche“ Fälle ist eng auszulegen, verlassen Sie sich also nicht darauf. Der Hinweis muss spätestens bei der ersten Interaktion erfolgen, in die Gestaltung des Systems eingebaut und klar sein: Eine versteckte Zeile in den AGB genügt nicht. Text, Ton oder visuelle Formate sind gleichermaßen zulässig, ein Voice-Agent kann es also zu Beginn des Anrufs sagen. Das System sollte außerdem wahrheitsgemäß antworten, wann immer jemand fragt, ob es ein Bot ist. In sensiblen Situationen, etwa bei Gesundheitsthemen oder schutzbedürftigen Nutzern, können regelmäßige Erinnerungen nötig sein.
Artikel 50 hat drei weitere Teile. Anbieter generativer Systeme müssen deren Ausgaben maschinenlesbar kennzeichnen (Abs. 2). Betreiber von Emotionserkennung oder biometrischer Kategorisierung müssen die betroffenen Personen informieren (Abs. 3). Betreiber, die Deepfakes veröffentlichen oder KI-generierte Texte, die ohne menschliche redaktionelle Verantwortung die Öffentlichkeit über Angelegenheiten von öffentlichem Interesse informieren sollen, müssen das offenlegen (Abs. 4). Ein Agent, der Kundenantworten entwirft, die ein Mensch prüft und versendet, fällt in der Regel nicht unter Abs. 4, weil die Vorschrift auf Veröffentlichungen im öffentlichen Interesse zielt. Prüfen Sie Ihren genauen Anwendungsfall dennoch anhand der Leitlinien.
KI-Kompetenz nach Artikel 4
Artikel 4 gilt seit dem 2. Februar 2025 für jeden Anbieter und Betreiber, unabhängig von der Risikostufe. Der Omnibus hat die ursprüngliche Pflicht, „nach besten Kräften sicherzustellen“, dass Beschäftigte über ein ausreichendes Maß an KI-Kompetenz verfügen, durch eine Pflicht ersetzt, diese zu fördern, wirksam seit dem 27. Juli 2026.
Die Anbieter und Betreiber von KI-Systemen ergreifen Maßnahmen, um die Entwicklung der KI-Kompetenz ihres Personals und anderer Personen zu unterstützen, die in ihrem Auftrag mit dem Betrieb und der Nutzung von KI-Systemen befasst sind.
Der neue Text stellt klar, dass Sie für keine einzelne Person ein bestimmtes Kompetenzniveau garantieren müssen. Handeln müssen Sie trotzdem. Laut den Fragen und Antworten der Kommission zur KI-Kompetenz gibt es keine Zertifikatspflicht und kein festes Format, es reicht in der Regel nicht, sich nur auf die Gebrauchsanweisung des Anbieters zu stützen, und eine interne Dokumentation von Schulungen und Hinweisen ist sinnvoll. Die nationalen Behörden beaufsichtigen das ab August 2026; ein eigenes Bußgeld für Artikel 4 sieht die Verordnung nicht vor.
In der Praxis gestalten Sie das nach Rollen: eine kurze Einheit für alle dazu, was der Agent tut, wo er versagt und was nie hineingehört; eine vertiefte Schulung für die Menschen, die ihn konfigurieren, seine Ergebnisse prüfen oder Eskalationen bearbeiten; und eine benannte verantwortliche Person, die das Material aktuell hält, wenn sich der Agent ändert.
Hochrisiko im Personalwesen: was Betreiber ab Dezember 2027 schulden
Recruiting und Personalsteuerung sind die Stellen, an denen die meisten mittelständischen Unternehmen auf die Hochrisiko-Regeln treffen. Anhang III Nr. 4 erfasst Systeme für die Einstellung oder Auswahl (einschließlich gezielter Stellenanzeigen, der Filterung von Bewerbungen und der Bewertung von Bewerbern) sowie Systeme, die Entscheidungen über Beförderung, Kündigung, Aufgabenzuweisung auf Grundlage von Verhalten oder persönlichen Merkmalen und Leistungsüberwachung treffen oder unterstützen. Ab dem 2. Dezember 2027 müssen Betreiber solcher Systeme Artikel 26 erfüllen:
- Das System gemäß der Gebrauchsanweisung des Anbieters verwenden.
- Die menschliche Aufsicht Personen übertragen, die über die nötige Kompetenz, Schulung und Befugnis verfügen, um es zu übersteuern.
- Sicherstellen, dass Eingabedaten, über die Sie die Kontrolle haben, für den Zweck relevant und ausreichend repräsentativ sind.
- Den Betrieb überwachen, schwerwiegende Vorfälle und Risiken an Anbieter und Behörde melden und die Nutzung bei Bedarf aussetzen.
- Die automatisch erzeugten Protokolle mindestens sechs Monate aufbewahren.
- Arbeitnehmervertreter und betroffene Beschäftigte informieren, bevor das System am Arbeitsplatz in Betrieb geht.
- Bewerber und Beschäftigte darüber informieren, dass bei Entscheidungen über sie ein Hochrisiko-System eingesetzt wird; Artikel 86 ergänzt ein Recht auf Erläuterung.
In Deutschland ist der Betriebsrat ohnehin beteiligt: Die Einführung technischer Einrichtungen, die geeignet sind, Verhalten oder Leistung der Beschäftigten zu überwachen, ist nach § 87 Abs. 1 Nr. 6 BetrVG mitbestimmungspflichtig. Die zusätzliche Zeit bis 2027 nutzen Sie am besten, um Anbieter auszuwählen, die Ihnen die nötige Dokumentation liefern, nicht um abzuwarten.
Wie KI-Verordnung und DSGVO zusammenspielen
Die KI-Verordnung regelt das System, die DSGVO die personenbezogenen Daten, die durch das System fließen. Ein Agent, der Kunden-E-Mails, Lebensläufe oder Rechnungen mit Namen liest, verarbeitet personenbezogene Daten; alle Pflichten der DSGVO gelten also parallel. Die deutschen Datenschutzaufsichtsbehörden haben ihre Erwartungen in der Orientierungshilfe der DSK zu KI und Datenschutz dargelegt.
- Rechtsgrundlage (Art. 6 DSGVO). Die KI-Verordnung liefert keine. Benennen Sie eine für jeden Zweck, auch für die Nutzung von Gesprächsprotokollen zur Verbesserung des Agenten.
- Auftragsverarbeitung und Drittlandübermittlung (Art. 28 und Art. 44 ff.). Modellhersteller und Agentenplattform sind in der Regel Auftragsverarbeiter. Schließen Sie einen Auftragsverarbeitungsvertrag, prüfen Sie, wo Daten gespeichert und verarbeitet werden, und deaktivieren Sie das Training mit Ihren Daten, wo der Anbieter das anbietet.
- Automatisierte Entscheidungen (Art. 22). Entscheidungen mit rechtlicher oder ähnlich erheblicher Wirkung dürfen ohne besondere Ausnahme nicht ausschließlich auf automatisierter Verarbeitung beruhen. Der EuGH hat im Urteil SCHUFA (C-634/21) entschieden, dass bereits ein Score eine solche Entscheidung sein kann, wenn er maßgeblich ist.
- DSFA (Art. 35). Rechnen Sie bei Bewerberauswahl, Scoring oder umfangreicher Überwachung mit einer Datenschutz-Folgenabschätzung. Für Hochrisiko-Systeme verlangt Artikel 26 Abs. 9 der KI-Verordnung, dafür die Informationen des Anbieters zu nutzen, und eine Grundrechte-Folgenabschätzung nach Artikel 27 kann darauf aufbauen.
- Transparenz (Art. 13 und 14). Aktualisieren Sie Ihre Datenschutzhinweise, damit sie den Agenten nennen, was er verarbeitet und wer die Daten erhält.
Was Sie dokumentieren sollten: Checkliste für Ihren ersten Agenten
Nehmen Sie ein fiktives Unternehmen mit 300 Beschäftigten, das einen Kundenservice-Agenten einführt: Er beantwortet Fragen zu Bestellungen und bereitet Erstattungen zur menschlichen Freigabe vor. Die Akte dazu muss nicht lang sein, aber sie sollte vor dem Go-live existieren und bei jeder Erweiterung des Agenten aktualisiert werden. Eine Behörde, ein Prüfer oder ein Betriebsrat fragt nach denselben Dingen: was das System ist, warum Sie es so eingestuft haben und wie Menschen die Kontrolle behalten.
Bevor Ihr erster Agent live geht
- Den Agenten in ein KI-Inventar aufnehmen: Zweck, Anbieter und Modell, berührte Daten, verantwortliche Person, Go-live-Datum.
- Ihre Rolle (Betreiber, Anbieter oder beides) und die Risikoeinstufung mit kurzer Begründung festhalten, auch warum Artikel 5 und Anhang III nicht greifen.
- Den Anwendungsfall gegen die verbotenen Praktiken prüfen, besonders Emotionserkennung am Arbeitsplatz.
- Den Hinweis nach Artikel 50 für jeden Kanal (Chat, E-Mail, Telefon) formulieren und testen und Screenshots oder Gesprächsleitfäden als Nachweis aufbewahren.
- Den Agenten auf die Frage, ob er ein Mensch ist, wahrheitsgemäß antworten lassen und Nutzern einen Weg zu einem Menschen bieten.
- Rollenbasierte Maßnahmen zur KI-Kompetenz durchführen und dokumentieren, wer was wann erhalten hat.
- Den Auftragsverarbeitungsvertrag schließen, Speicherort und Drittlandübermittlungen dokumentieren und das Training des Anbieters mit Ihren Daten möglichst abschalten.
- Eine Rechtsgrundlage nach DSGVO festlegen, die Datenschutzhinweise aktualisieren und prüfen, ob eine DSFA nötig ist.
- Die menschliche Aufsicht definieren: welche Aktionen eine Freigabe brauchen, Ausgabe- oder Erstattungsgrenzen und wer den Agenten stoppen kann.
- Protokolle von Gesprächen und Tool-Aufrufen mit einer Aufbewahrungsfrist führen, die zu KI-Verordnung und DSGVO passt.
- Einen Prozess für Vorfälle und Beschwerden aufsetzen und die Einstufung prüfen, sobald der Agent eine neue Aufgabe bekommt.
Wie wir Sie unterstützen
Bespoke IT konzipiert und baut KI-Agenten für Unternehmen in Deutschland, Österreich und der Schweiz und behandelt die oben genannten Punkte aus KI-Verordnung und DSGVO vom ersten Workshop an als Designanforderungen. Wenn Sie eine zweite Meinung dazu möchten, welche Prozesse sich zu automatisieren lohnen und wie sie einzustufen wären, beginnen Sie mit unserem kostenlosen KI-Audit. Für die rechtliche Freigabe sagen wir Ihnen, wann Sie Ihre Rechtsberatung oder Ihren Datenschutzbeauftragten brauchen.
Eine Frage zu Ihrem eigenen Setup?
Fragen Sie unseren KI-Coworker. Er antwortet in Sekunden, und eine Person aus unserem Team meldet sich danach.

Bespoke One Coworker. KI-Assistent. Antworten in Sekunden, Schätzung in drei Minuten.